Investigación
Cuando la guerra entra por la puerta del supermercado: cómo un ciberataque puede (des)congelar la vida cotidiana
Las averías provocadas en los sistemas de refrigeración de cientos de comercios franceses y de más de un centenar de tiendas europeas muestran hasta qué punto una conexión remota puede convertirse en un punto débil. Los ataques están documentados; sus autores y la existencia de una campaña común siguen sin aclararse
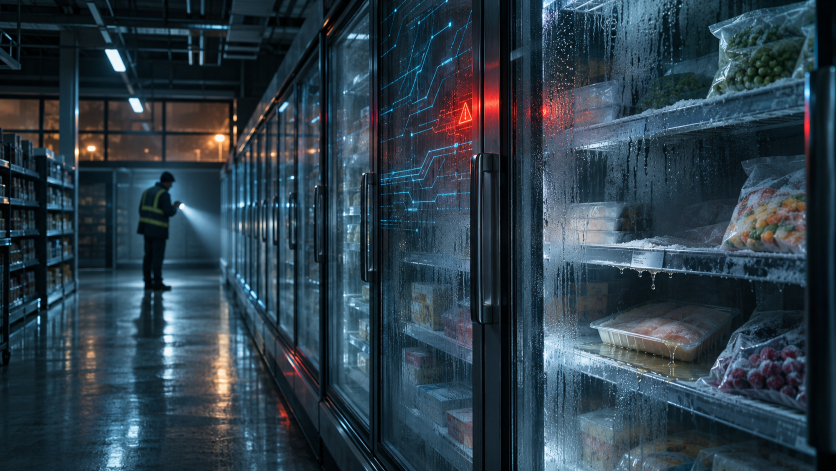
Durante la madrugada del 2 de noviembre, varios supermercados europeos encontraron sus cámaras frigoríficas y congeladores fuera de control. En algunas tiendas, las temperaturas habían subido hasta los 50 grados. Hubo alimentos que tuvieron que retirarse y mercancía que terminó en la basura. Los problemas afectaron a establecimientos de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia. Las cifras difundidas por las empresas y los medios superaron el centenar de locales, aunque el balance variaba según el país y la cadena.
El episodio llegó pocas semanas después de otro ataque en Francia. En la noche del 11 al 12 de octubre, cientos de supermercados sufrieron fallos en sus equipos de refrigeración. Las primeras informaciones hablaron de cerca de 700 establecimientos afectados. En algunos locales, las temperaturas alcanzaron los 50 grados y se comunicaron pérdidas de alimentos e incendios. La fiscalía de París abrió una investigación por un ataque a los sistemas conectados de varias cadenas.
No hace falta que un atacante entre en una tienda para interferir en su funcionamiento. Los supermercados modernos gestionan cámaras, congeladores y ciclos de descongelación mediante controladores electrónicos que permiten vigilar las temperaturas y realizar ajustes a distancia. Esa conexión ahorra desplazamientos técnicos y facilita la gestión de muchos locales desde un mismo sistema. También crea una puerta de entrada cuando los equipos quedan expuestos en internet sin suficiente protección.
En Francia, la agencia nacional de ciberseguridad, ANSSI, informó de numerosas intrusiones en controladores de refrigeración de Danfoss y otros fabricantes. El centro francés de respuesta a incidentes, CERT-FR, advirtió de sistemas accesibles desde internet y recomendó restringir o desconectar las conexiones expuestas. Meses antes, investigadores de Claroty habían señalado vulnerabilidades en controladores Danfoss y localizado miles de interfaces de administración visibles en la red. La investigación técnica identificó fallos que podían facilitar el acceso remoto a los equipos.
Una vez dentro, una orden aparentemente ordinaria puede causar un daño físico y económico. Los reportes sobre el ataque francés describieron cambios en los ajustes de refrigeración y ciclos de descongelación prolongados. No se trató de una explosión ni de una avería visible desde la calle: la intervención aprovechó funciones legítimas de los sistemas para producir un efecto material. La cadena de frío, que mantiene los alimentos en condiciones seguras desde el almacén hasta el expositor, depende así de dispositivos cuyo trabajo suele pasar inadvertido hasta que dejan de funcionar.
La diferencia entre ambos ataques importa. El episodio francés fue investigado por las autoridades como una intrusión a gran escala; en la oleada del 2 de noviembre, las empresas y las autoridades hablaron de ataques o incidentes cibernéticos, pero no todos los detalles técnicos estaban confirmados. Tampoco se había identificado públicamente a los responsables. Que los casos compartan un tipo de objetivo y una ventana horaria parecida constituye un indicio que merece investigación, pero no demuestra por sí solo que formen parte de una operación única.
Un blanco cotidiano
La importancia de estos episodios no reside únicamente en el valor de la mercancía perdida. El supermercado es una pieza visible de una red extensa que incluye almacenes, transporte, pagos, proveedores y sistemas de distribución. Una interrupción local no equivale a una crisis de abastecimiento nacional, pero permite ver cómo un fallo técnico puede alcanzar rápidamente la rutina de trabajadores y clientes.
En octubre, Ahold Delhaize, propietaria de cadenas como Albert Heijn y Delhaize, también comunicó un incidente de ciberseguridad. La empresa desconectó algunos sistemas por precaución, y las entregas a domicilio de Albert Heijn sufrieron interrupciones. Fue un incidente independiente: la compañía no publicó una atribución, y el Centro Nacional de Ciberseguridad neerlandés dijo que no había motivos para creer que estuviera directamente conectado con los ataques a las refrigeradoras. La coincidencia de fechas y sector no basta para unir expedientes distintos.
La misma cautela se impone al mirar otros casos de infraestructura. En agosto, el Pentágono confirmó que investigaba como posible ciberataque fallos de refrigeración que habían afectado a seis supermercados militares estadounidenses. Las averías de esos establecimientos ocurrieron semanas antes de los ataques franceses. Reuters informó de que investigadores militares estaban en contacto con sus homólogos franceses para entender el episodio europeo, aunque en ese momento no se conocía la causa definitiva de los fallos estadounidenses ni se había establecido una conexión entre ambos casos.
En julio, más de treinta sistemas comunitarios de agua de Minnesota sufrieron un ataque coordinado. Las autoridades federales advirtieron de intrusiones en instalaciones de agua y saneamiento de varios estados. La posible vinculación con actores iraníes fue investigada y señalada por fuentes y analistas, pero la atribución oficial no era concluyente en las primeras informaciones. En algunos lugares, los operarios recurrieron a controles manuales; las noticias disponibles no indicaron que el agua potable resultara contaminada de forma generalizada.
En Polonia, las autoridades documentaron ataques destructivos contra instalaciones energéticas el 29 de diciembre de 2025. El objetivo incluyó más de treinta parques eólicos y solares, además de una central de cogeneración. CERT Polska describió el propósito como la destrucción de datos; la investigación no informó de que se interrumpieran la generación eléctrica o el suministro de calor. ESET atribuyó la actividad a Sandworm, grupo vinculado a Rusia, con un nivel de confianza medio. Es una atribución de inteligencia técnica, no una sentencia judicial sobre los autores individuales.
Estos episodios no son intercambiables. Unos se atribuyen a actores estatales o a grupos alineados con determinados gobiernos; otros permanecen sin autor conocido. Algunos provocaron daños directos; otros fueron neutralizados o tuvieron efectos limitados. Agruparlos bajo la etiqueta de una guerra híbrida puede ser útil para describir la combinación de ciberataques, sabotajes, presión política y desinformación, pero se vuelve impreciso si sustituye la prueba de coordinación por una semejanza de objetivos.
La guerra híbrida no necesita presentarse siempre como una operación centralizada con un mando común. Gobiernos, servicios de inteligencia, grupos criminales y colectivos que actúan por motivaciones propias pueden generar efectos coincidentes. Pero esa posibilidad no permite atribuir a un mismo actor cualquier protesta violenta, vandalismo, ataque informático o interrupción de un servicio. Para sostener una conexión hacen falta pruebas: infraestructura compartida, comunicaciones, patrones técnicos, reivindicaciones verificables o conclusiones de una investigación.
La normalidad como infraestructura
La novedad de estos ataques no es que la población civil quede expuesta a la guerra. Las ciudades, las redes eléctricas y los sistemas de abastecimiento han sido objetivos militares durante generaciones. Lo que cambia es la facilidad con que una vulnerabilidad informática puede tocar servicios que la mayoría considera automáticos: abrir un grifo, comprar alimentos, encender la calefacción o recibir una alerta fiable en el teléfono.
El 1 de noviembre, las aplicaciones de alerta de Ucrania y Rusia difundieron avisos falsos sobre ataques, amenazas químicas y riesgo nuclear. Las autoridades ucranianas dijeron que su aplicación había sido comprometida y la suspendieron temporalmente; el servicio ruso también informó de una intrusión. Un grupo llamado Hitcore reclamó el ataque a la plataforma ucraniana, pero Reuters no pudo verificar quién estaba detrás. Las sirenas y otros canales de alerta siguieron funcionando. La noticia fue grave por el potencial de confusión, aunque no se demostró que hubiera provocado una interrupción de las operaciones militares.
El episodio mostró un segundo frente: la confianza en los mensajes de emergencia. Una aplicación comprometida no destruye una red eléctrica ni contamina el agua, pero puede dificultar que los ciudadanos distingan una alarma real de una falsa. Cuando las notificaciones oficiales se vuelven sospechosas, la respuesta depende de canales alternativos y de que las instituciones expliquen con rapidez qué ha ocurrido.
No toda protesta que termina en daños materiales forma parte de esa dinámica. Francia vivió jornadas violentas durante octubre, con detenciones, heridos y ataques a comercios y edificios públicos. Pero las cifras difundidas en los apuntes —más de 2.400 detenidos, cerca de mil agentes heridos y daños de mil millones de dólares en una sola jornada— no coinciden con los balances periodísticos consultados. Reuters informó de 272 detenciones a media tarde del 17 de octubre; las cifras posteriores de la jornada fueron mayores, pero no respaldan aquel conjunto de números. Tampoco hay base suficiente para presentar las manifestaciones de distintos países como una sola campaña coordinada.
La precisión aquí no es un detalle académico. Si el análisis confunde una protesta, un sabotaje y una operación estatal, pierde capacidad para identificar la amenaza concreta. La movilización política puede ser disruptiva y, en ocasiones, desembocar en violencia; un ataque a una red de agua o a los sistemas de un supermercado exige, además, investigación técnica y atribución. Las semejanzas retóricas no sustituyen ese trabajo.
Prepararse sin anunciar el apocalipsis
La recomendación de conservar suministros básicos para unos días tampoco demuestra que los gobiernos esperen un colapso inminente. La Unión Europea presentó en marzo de 2025 su Estrategia de Preparación, que incluye la capacidad de los ciudadanos para cubrir necesidades esenciales durante al menos 72 horas. El enfoque abarca amenazas diversas: fenómenos meteorológicos, crisis sanitarias, ciberataques, conflictos y otras interrupciones.
Suecia, por su parte, distribuyó en noviembre de 2024 una nueva edición del folleto En caso de crisis o guerra a más de cinco millones de hogares. Y el 22 de octubre de 2026 el Gobierno británico lanzó Be Ready, una campaña de tres años con consejos para afrontar emergencias que pueden afectar a la electricidad, el agua, los teléfonos o internet. La guía recomienda disponer de agua para tres días —tres litros por persona y día para beber—, además de alimentos no perecederos y otros artículos básicos. El propio Gobierno británico presenta la campaña como preparación frente a distintas emergencias, incluidas las causadas por el mal tiempo.
Prepararse es una forma de reducir el impacto de una interrupción, no una prueba de que esta vaya a producirse ni de que exista un plan enemigo detrás de cada incidencia. La responsabilidad principal sigue siendo de quienes diseñan, gestionan y protegen los sistemas. Si un controlador industrial está conectado directamente a internet y opera con software vulnerable, no basta con pedir al ciudadano que guarde agua y una radio: hay que corregir la exposición, segmentar las redes, instalar actualizaciones y contar con protocolos para trabajar manualmente cuando falle la automatización.
Las averías de refrigeración han dejado una lección concreta. Un dispositivo auxiliar, pensado para ahorrar tiempo y energía, puede convertirse en un punto de entrada a una instalación física. La respuesta no consiste en desconectar indiscriminadamente toda tecnología, sino en saber qué equipos están conectados, quién puede administrarlos y cómo se limita ese acceso. El riesgo se reduce con medidas menos espectaculares que un discurso sobre el apocalipsis: inventarios, contraseñas robustas, actualizaciones, copias de seguridad, vigilancia de accesos y planes de contingencia.
El caos también puede ser un arma, pero el caos no es automáticamente prueba de una estrategia. Para hablar de una campaña coordinada hacen falta evidencias que conecten los ataques y permitan identificar a sus responsables. Por ahora, lo que los casos de las cámaras frigoríficas demuestran con claridad es más tangible: una vulnerabilidad pequeña, repetida en sistemas instalados en muchos lugares, puede alcanzar a miles de personas sin que el atacante tenga que aparecer en escena.
El frente no está necesariamente en cada casa, ni cada incidente forma parte de una misma guerra. Pero la vida cotidiana depende de sistemas cada vez más conectados, y esa dependencia convierte una heladera, un controlador de agua o una aplicación de alertas en algo más que un aparato. Cuando la normalidad se administra a distancia, también puede ser perturbada a distancia.
Las averías provocadas en los sistemas de refrigeración de cientos de comercios franceses y de más de un centenar de tiendas europeas muestran hasta qué punto una conexión remota puede convertirse en un punto débil. Los ataques están documentados; sus autores y la existencia de una campaña común siguen sin aclararse
Durante la madrugada del 2 de noviembre, varios supermercados europeos encontraron sus cámaras frigoríficas y congeladores fuera de control. En algunas tiendas, las temperaturas habían subido hasta los 50 grados. Hubo alimentos que tuvieron que retirarse y mercancía que terminó en la basura. Los problemas afectaron a establecimientos de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia. Las cifras difundidas por las empresas y los medios superaron el centenar de locales, aunque el balance variaba según el país y la cadena.
El episodio llegó pocas semanas después de otro ataque en Francia. En la noche del 11 al 12 de octubre, cientos de supermercados sufrieron fallos en sus equipos de refrigeración. Las primeras informaciones hablaron de cerca de 700 establecimientos afectados. En algunos locales, las temperaturas alcanzaron los 50 grados y se comunicaron pérdidas de alimentos e incendios. La fiscalía de París abrió una investigación por un ataque a los sistemas conectados de varias cadenas.
No hace falta que un atacante entre en una tienda para interferir en su funcionamiento. Los supermercados modernos gestionan cámaras, congeladores y ciclos de descongelación mediante controladores electrónicos que permiten vigilar las temperaturas y realizar ajustes a distancia. Esa conexión ahorra desplazamientos técnicos y facilita la gestión de muchos locales desde un mismo sistema. También crea una puerta de entrada cuando los equipos quedan expuestos en internet sin suficiente protección.
En Francia, la agencia nacional de ciberseguridad, ANSSI, informó de numerosas intrusiones en controladores de refrigeración de Danfoss y otros fabricantes. El centro francés de respuesta a incidentes, CERT-FR, advirtió de sistemas accesibles desde internet y recomendó restringir o desconectar las conexiones expuestas. Meses antes, investigadores de Claroty habían señalado vulnerabilidades en controladores Danfoss y localizado miles de interfaces de administración visibles en la red. La investigación técnica identificó fallos que podían facilitar el acceso remoto a los equipos.
Una vez dentro, una orden aparentemente ordinaria puede causar un daño físico y económico. Los reportes sobre el ataque francés describieron cambios en los ajustes de refrigeración y ciclos de descongelación prolongados. No se trató de una explosión ni de una avería visible desde la calle: la intervención aprovechó funciones legítimas de los sistemas para producir un efecto material. La cadena de frío, que mantiene los alimentos en condiciones seguras desde el almacén hasta el expositor, depende así de dispositivos cuyo trabajo suele pasar inadvertido hasta que dejan de funcionar.
La diferencia entre ambos ataques importa. El episodio francés fue investigado por las autoridades como una intrusión a gran escala; en la oleada del 2 de noviembre, las empresas y las autoridades hablaron de ataques o incidentes cibernéticos, pero no todos los detalles técnicos estaban confirmados. Tampoco se había identificado públicamente a los responsables. Que los casos compartan un tipo de objetivo y una ventana horaria parecida constituye un indicio que merece investigación, pero no demuestra por sí solo que formen parte de una operación única.
Un blanco cotidiano
La importancia de estos episodios no reside únicamente en el valor de la mercancía perdida. El supermercado es una pieza visible de una red extensa que incluye almacenes, transporte, pagos, proveedores y sistemas de distribución. Una interrupción local no equivale a una crisis de abastecimiento nacional, pero permite ver cómo un fallo técnico puede alcanzar rápidamente la rutina de trabajadores y clientes.
En octubre, Ahold Delhaize, propietaria de cadenas como Albert Heijn y Delhaize, también comunicó un incidente de ciberseguridad. La empresa desconectó algunos sistemas por precaución, y las entregas a domicilio de Albert Heijn sufrieron interrupciones. Fue un incidente independiente: la compañía no publicó una atribución, y el Centro Nacional de Ciberseguridad neerlandés dijo que no había motivos para creer que estuviera directamente conectado con los ataques a las refrigeradoras. La coincidencia de fechas y sector no basta para unir expedientes distintos.
La misma cautela se impone al mirar otros casos de infraestructura. En agosto, el Pentágono confirmó que investigaba como posible ciberataque fallos de refrigeración que habían afectado a seis supermercados militares estadounidenses. Las averías de esos establecimientos ocurrieron semanas antes de los ataques franceses. Reuters informó de que investigadores militares estaban en contacto con sus homólogos franceses para entender el episodio europeo, aunque en ese momento no se conocía la causa definitiva de los fallos estadounidenses ni se había establecido una conexión entre ambos casos.
En julio, más de treinta sistemas comunitarios de agua de Minnesota sufrieron un ataque coordinado. Las autoridades federales advirtieron de intrusiones en instalaciones de agua y saneamiento de varios estados. La posible vinculación con actores iraníes fue investigada y señalada por fuentes y analistas, pero la atribución oficial no era concluyente en las primeras informaciones. En algunos lugares, los operarios recurrieron a controles manuales; las noticias disponibles no indicaron que el agua potable resultara contaminada de forma generalizada.
En Polonia, las autoridades documentaron ataques destructivos contra instalaciones energéticas el 29 de diciembre de 2025. El objetivo incluyó más de treinta parques eólicos y solares, además de una central de cogeneración. CERT Polska describió el propósito como la destrucción de datos; la investigación no informó de que se interrumpieran la generación eléctrica o el suministro de calor. ESET atribuyó la actividad a Sandworm, grupo vinculado a Rusia, con un nivel de confianza medio. Es una atribución de inteligencia técnica, no una sentencia judicial sobre los autores individuales.
Estos episodios no son intercambiables. Unos se atribuyen a actores estatales o a grupos alineados con determinados gobiernos; otros permanecen sin autor conocido. Algunos provocaron daños directos; otros fueron neutralizados o tuvieron efectos limitados. Agruparlos bajo la etiqueta de una guerra híbrida puede ser útil para describir la combinación de ciberataques, sabotajes, presión política y desinformación, pero se vuelve impreciso si sustituye la prueba de coordinación por una semejanza de objetivos.
La guerra híbrida no necesita presentarse siempre como una operación centralizada con un mando común. Gobiernos, servicios de inteligencia, grupos criminales y colectivos que actúan por motivaciones propias pueden generar efectos coincidentes. Pero esa posibilidad no permite atribuir a un mismo actor cualquier protesta violenta, vandalismo, ataque informático o interrupción de un servicio. Para sostener una conexión hacen falta pruebas: infraestructura compartida, comunicaciones, patrones técnicos, reivindicaciones verificables o conclusiones de una investigación.
La normalidad como infraestructura
La novedad de estos ataques no es que la población civil quede expuesta a la guerra. Las ciudades, las redes eléctricas y los sistemas de abastecimiento han sido objetivos militares durante generaciones. Lo que cambia es la facilidad con que una vulnerabilidad informática puede tocar servicios que la mayoría considera automáticos: abrir un grifo, comprar alimentos, encender la calefacción o recibir una alerta fiable en el teléfono.
El 1 de noviembre, las aplicaciones de alerta de Ucrania y Rusia difundieron avisos falsos sobre ataques, amenazas químicas y riesgo nuclear. Las autoridades ucranianas dijeron que su aplicación había sido comprometida y la suspendieron temporalmente; el servicio ruso también informó de una intrusión. Un grupo llamado Hitcore reclamó el ataque a la plataforma ucraniana, pero Reuters no pudo verificar quién estaba detrás. Las sirenas y otros canales de alerta siguieron funcionando. La noticia fue grave por el potencial de confusión, aunque no se demostró que hubiera provocado una interrupción de las operaciones militares.
El episodio mostró un segundo frente: la confianza en los mensajes de emergencia. Una aplicación comprometida no destruye una red eléctrica ni contamina el agua, pero puede dificultar que los ciudadanos distingan una alarma real de una falsa. Cuando las notificaciones oficiales se vuelven sospechosas, la respuesta depende de canales alternativos y de que las instituciones expliquen con rapidez qué ha ocurrido.
No toda protesta que termina en daños materiales forma parte de esa dinámica. Francia vivió jornadas violentas durante octubre, con detenciones, heridos y ataques a comercios y edificios públicos. Pero las cifras difundidas en los apuntes —más de 2.400 detenidos, cerca de mil agentes heridos y daños de mil millones de dólares en una sola jornada— no coinciden con los balances periodísticos consultados. Reuters informó de 272 detenciones a media tarde del 17 de octubre; las cifras posteriores de la jornada fueron mayores, pero no respaldan aquel conjunto de números. Tampoco hay base suficiente para presentar las manifestaciones de distintos países como una sola campaña coordinada.
La precisión aquí no es un detalle académico. Si el análisis confunde una protesta, un sabotaje y una operación estatal, pierde capacidad para identificar la amenaza concreta. La movilización política puede ser disruptiva y, en ocasiones, desembocar en violencia; un ataque a una red de agua o a los sistemas de un supermercado exige, además, investigación técnica y atribución. Las semejanzas retóricas no sustituyen ese trabajo.
Prepararse sin anunciar el apocalipsis
La recomendación de conservar suministros básicos para unos días tampoco demuestra que los gobiernos esperen un colapso inminente. La Unión Europea presentó en marzo de 2025 su Estrategia de Preparación, que incluye la capacidad de los ciudadanos para cubrir necesidades esenciales durante al menos 72 horas. El enfoque abarca amenazas diversas: fenómenos meteorológicos, crisis sanitarias, ciberataques, conflictos y otras interrupciones.
Suecia, por su parte, distribuyó en noviembre de 2024 una nueva edición del folleto En caso de crisis o guerra a más de cinco millones de hogares. Y el 22 de octubre de 2026 el Gobierno británico lanzó Be Ready, una campaña de tres años con consejos para afrontar emergencias que pueden afectar a la electricidad, el agua, los teléfonos o internet. La guía recomienda disponer de agua para tres días —tres litros por persona y día para beber—, además de alimentos no perecederos y otros artículos básicos. El propio Gobierno británico presenta la campaña como preparación frente a distintas emergencias, incluidas las causadas por el mal tiempo.
Prepararse es una forma de reducir el impacto de una interrupción, no una prueba de que esta vaya a producirse ni de que exista un plan enemigo detrás de cada incidencia. La responsabilidad principal sigue siendo de quienes diseñan, gestionan y protegen los sistemas. Si un controlador industrial está conectado directamente a internet y opera con software vulnerable, no basta con pedir al ciudadano que guarde agua y una radio: hay que corregir la exposición, segmentar las redes, instalar actualizaciones y contar con protocolos para trabajar manualmente cuando falle la automatización.
Las averías de refrigeración han dejado una lección concreta. Un dispositivo auxiliar, pensado para ahorrar tiempo y energía, puede convertirse en un punto de entrada a una instalación física. La respuesta no consiste en desconectar indiscriminadamente toda tecnología, sino en saber qué equipos están conectados, quién puede administrarlos y cómo se limita ese acceso. El riesgo se reduce con medidas menos espectaculares que un discurso sobre el apocalipsis: inventarios, contraseñas robustas, actualizaciones, copias de seguridad, vigilancia de accesos y planes de contingencia.
El caos también puede ser un arma, pero el caos no es automáticamente prueba de una estrategia. Para hablar de una campaña coordinada hacen falta evidencias que conecten los ataques y permitan identificar a sus responsables. Por ahora, lo que los casos de las cámaras frigoríficas demuestran con claridad es más tangible: una vulnerabilidad pequeña, repetida en sistemas instalados en muchos lugares, puede alcanzar a miles de personas sin que el atacante tenga que aparecer en escena.
El frente no está necesariamente en cada casa, ni cada incidente forma parte de una misma guerra. Pero la vida cotidiana depende de sistemas cada vez más conectados, y esa dependencia convierte una heladera, un controlador de agua o una aplicación de alertas en algo más que un aparato. Cuando la normalidad se administra a distancia, también puede ser perturbada a distancia.